Jika rapat pengadaan berhenti pada jumlah kamera, pertanyaan awalnya biasanya memang salah. Untuk gedung, hotel, rumah sakit, pabrik, atau kawasan mixed-use, keputusan yang lebih aman dimulai dari peta risiko, alur akses, jenis ancaman, dan siapa yang merespons saat alarm aktif. Di era digital, sistem keamanan gedung bukan lagi daftar alat; ia juga menyentuh informasi, jejak data, koneksi ke internet, dan disiplin operator yang menjaga operasinya.
Pada proyek institusional, lapisan ini makin penting ketika CCTV, Access Control, Fire Alarm, dan platform monitoring terhubung ke jaringan internal atau jaringan komputer gedung. Begitu konektivitas melebar, fokus kita tidak hanya pada area fisik, tetapi juga pada lindung data, keamanan informasi, dan upaya mencegah serangan siber, virus malware, atau gangguan lain yang memutus operasi.
Key Takeaways:
- Sistem keamanan untuk gedung dibaca sebagai rangkaian fungsi, bukan hitungan alat.
- Mulai dari area yang perlu dipantau, dibatasi, dan siapa yang menerima informasi saat alarm aktif.
- CCTV, Access Control, Fire Alarm, dan Intrusion Alarm baru efektif bila perannya jelas dalam satu langkah operasional.
- Investasi yang sehat dibaca sebagai biaya siklus hidup: instalasi, integrasi, maintenance, dan evaluasi 5-7 tahun ke depan.
Sistem keamanan untuk gedung tidak bisa disempitkan ke CCTV saja
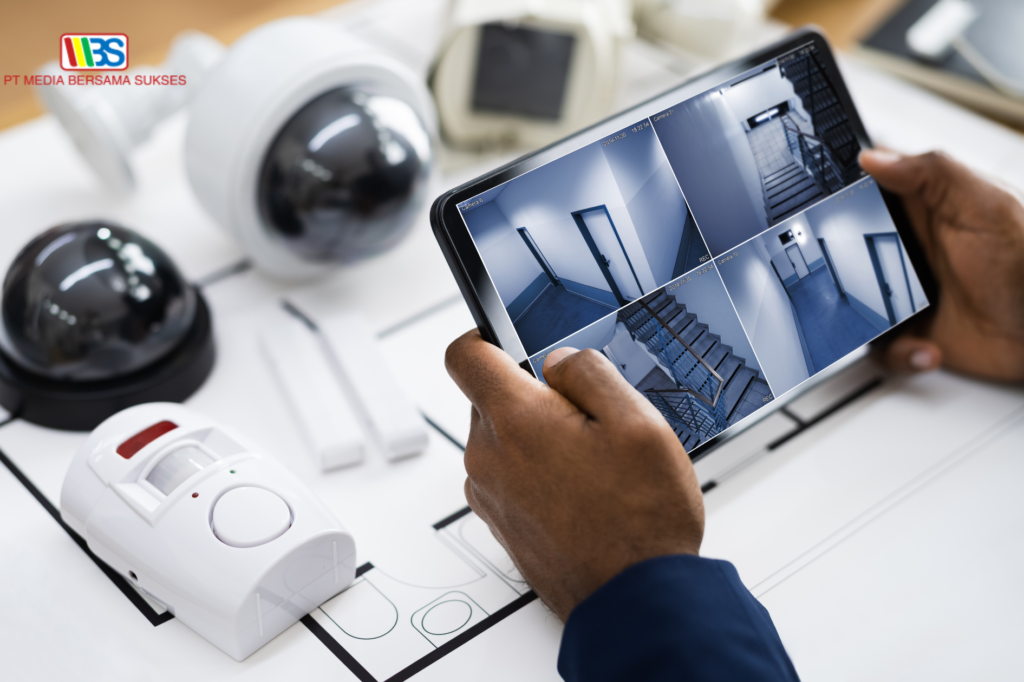
Kamera memberi verifikasi visual, tetapi gedung tetap perlu pembatasan akses, deteksi dini, dan jejak data yang rapi. Tanpa itu, CCTV sering turun fungsi menjadi arsip setelah insiden, bukan alat bantu keputusan yang benar-benar menjaga keamanan operasi.
Apa yang sebenarnya dilindungi oleh sistem keamanan
Objek utama yang dilindungi biasanya empat: manusia, aset, jalur masuk, dan kontinuitas operasi. Karena itu, strategi pengamanan lebih tepat dibaca per zona, bukan per katalog; area farmasi tentu berbeda dengan lobby, gudang, atau ruang panel. Langkah pertama: sepakati dulu area mana yang paling mengancam operasi bila gagal dipantau.
Mengapa CCTV sering menjadi fokus pertama tetapi jarang cukup sendiri
CCTV mudah dihitung, tetapi jarang cukup sendiri. Menurut ScienceDirect (2014), video surveillance memberi nilai lebih tinggi saat dipakai untuk deteksi dan pengambilan keputusan, bukan sekadar arsip setelah insiden. Pertanyaan berikutnya harus sederhana: siapa yang melihat event itu dan tindakan apa yang langsung diterapkan.
Perbedaan kebutuhan rumah, usaha kecil, dan fasilitas skala institusi
Rumah atau usaha kecil masih bisa bertumpu pada solusi yang berdiri sendiri. Pada fasilitas institusi, sistem harus mendukung banyak zona, banyak pengguna, lebih banyak log, serta integrasi ke sistem informasi operasional; di titik ini, umur pakai, dukungan perangkat lunak, dan keamanan sistem informasi menjadi lebih penting daripada jumlah kamera.
Cara memetakan risiko sebelum memilih sistem keamanan
Langkah awal yang sehat adalah membaca operasi harian gedung: ke mana orang, barang, dan kendaraan bergerak; area mana yang perlu pembatasan; serta titik mana yang paling kritis bila pengawasan terputus. Ini bukan administrasi awal, melainkan upaya dasar untuk mencegah salah spesifikasi.
Identifikasi titik rawan berdasarkan alur orang, barang, dan kendaraan
Titik rawan sering bukan di lobby, melainkan loading dock, koridor servis, parkir, atau pintu antar-tenant. Dari sini, tim bisa mengidentifikasi apakah satu area lebih tepat dilindungi kamera, sensor, atau kontrol pintu, lalu menyusun prioritas teknik yang masuk akal. Next move yang paling berguna: tandai area blind spot sebelum vendor menulis proposal.
Bedakan risiko intrusi, kehilangan aset, kebakaran, dan gangguan operasional
Intrusi memerlukan deteksi awal. Kehilangan aset memerlukan bukti visual dan log akses data. Kebakaran memerlukan prioritas life safety. Gangguan operasional memerlukan aturan eskalasi. Kalau empatnya dicampur, proposal mudah terlihat lengkap tetapi tidak menjawab pola ancam yang paling relevan.
Faktor Indonesia yang memengaruhi desain sistem
Iklim lembap, debu, panas, dan petir tropis di Indonesia memengaruhi usia komponen dan kualitas instalasi. Untuk Fire Alarm dan PAVA, aspek regulasi lokal, SNI, serta kebutuhan evakuasi juga harus diterapkan sejak desain awal, bukan diatur belakangan. Pada proyek besar, ini juga bagian dari aman sistem karena reliabilitas lapangan lebih sering runtuh di detail instalasi, bukan di brosur.
Pengalaman lapangan yang sering kami temui saat risiko tidak dipetakan sejak awal
Yang konsisten kami amati lintas proyek mall, hotel, hospital, dan industrial di Indonesia, kebutuhan yang tidak dibaca sejak awal hampir selalu berujung revisi, blind spot, atau alur operator yang membingungkan. Masalahnya bukan hanya biaya; fungsi pengamanan ikut melemah dan tim lapangan akhirnya bekerja tanpa prioritas yang jelas.
Komponen utama sistem keamanan dan kapan masing-masing dipakai
Setelah peta risiko jelas, baru masuk akal untuk membahas komponen. Tujuannya bukan menambah perangkat, tetapi memilih lapisan yang relevan dengan zona, konsekuensi kejadian, dan tingkat respons yang diharapkan.
CCTV untuk verifikasi kejadian dan pemantauan area
CCTV paling kuat untuk verifikasi visual, audit, dan evaluasi kronologi. Namun, kamera bukan alat pembatasan. Bila pertanyaannya adalah siapa yang boleh masuk atau area mana yang perlu bukti lebih detail, kamera harus ditempatkan sebagai pelengkap strategi, bukan jawaban tunggal.
Access Control untuk membatasi dan mencatat akses
Access Control dipakai saat pertanyaannya berubah dari “siapa yang terlihat” menjadi “siapa yang boleh masuk.” Di ruang server, farmasi, arsip, atau ruang komputer, log akses data ini penting untuk audit, investigasi, dan integrasi ke sistem informasi gedung yang lebih luas. Bila area menyimpan dokumen rahasia, minta vendor menjelaskan retensi log dan hak admin sejak awal.
Intrusion Alarm dan sensor untuk deteksi awal
Gudang, perimeter, dan area bernilai tinggi sering lebih efektif dijaga dengan sensor. Lapisan ini membantu mempercepat deteksi terhadap aktivitas mencurigakan sebelum kejadian membesar, tetapi ia tetap bergantung pada operator yang disiplin dan konsisten menjaga prosedur respons. Sensor yang bagus tetap akan gagal bila alarm berulang dibiarkan tanpa aturan tindak lanjut.
Fire Alarm dan Public Address / Voice Alarm (PAVA) untuk proteksi jiwa
Untuk kebakaran, prioritasnya adalah manusia. Menurut NFPA 72 (2022), komunikasi darurat berbasis suara membantu penghuni menerima instruksi yang dapat dipahami saat evakuasi. Karena itu, desain Fire Alarm dan PAVA harus melindungi penghuni dari bahaya, sekaligus mendukung program evakuasi yang benar-benar bisa dijalankan.
Mengapa integrasi antar sistem menentukan hasil operasional
Gedung bisa memiliki banyak platform, tetapi operator hanya punya sedikit waktu. Saat alarm, video, dan kontrol pintu tidak saling bicara, keputusan melambat, informasi terpecah, dan konteks lapangan mudah terlewat. Di sini, mutu integrasi lebih penting daripada banyaknya merek di proposal.
Contoh alur saat CCTV, Access Control, dan alarm bekerja bersama
Contoh sederhana: pintu dipaksa terbuka di luar jam kerja, event dari Access Control memicu alarm, lalu kamera terkait otomatis tampil. Operator menerima data yang lebih utuh, sehingga satu langkah verifikasi dapat diterjemahkan menjadi tindakan yang lebih aman dan lebih cepat. Ini juga membantu mengelola eskalasi tanpa membuka beberapa layar sekaligus.
Kapan sistem terpisah masih cukup dan kapan integrasi wajib diprioritaskan
Fasilitas kecil masih bisa menggunakan solusi terpisah bila tanggung jawabnya jelas. Namun, untuk rumah sakit, hotel besar, mal, kampus, dan pabrik di Indonesia, integrasi biasanya perlu diprioritaskan karena layar yang terpisah, alarm yang tidak sinkron, dan catatan yang tidak terbaca akan cepat terasa di operasi harian.
Risiko umum dari integrasi yang hanya bagus di atas kertas
Red flag yang umum adalah integrasi yang hanya mengirim event tanpa aksi yang relevan, uji fungsi yang tidak mendalam, atau maintenance pascapembaruan perangkat lunak yang tidak jelas. Menurut Security Industry Association (2024), silo antarplatform makin tidak efisien untuk operasi security modern. Saat platform makin terkoneksi ke internet, disiplin pembaruan perangkat lunak, firewall, kontrol akun, dan audit aman informasi menjadi bagian dari pengamanan untuk mencegah celah yang terkait dengan siber, retas, data loss, atau infeksi malware.
Checklist memilih vendor sistem keamanan tanpa menambah beban maintenance
Pada tahap ini, pertanyaannya bukan lagi siapa yang bisa memasang paling cepat, tetapi siapa yang masih ada saat sistem perlu disesuaikan. Mayoritas proyek security gagal di fase maintenance, bukan saat commissioning; vendor yang hilang setelah hand-over adalah pola yang konsisten kami amati di tender lama.
Pastikan rantai pasok resmi dan dukungan garansi jelas
Status distributor resmi menentukan keaslian barang, jalur garansi, dan keberlanjutan dukungan. Developer properti, building management, dan facility manager yang kami layani sebagai distributor resmi sejak 1998 biasanya membaca ini sebagai bagian dari sistem keamanan, bukan sekadar administrasi pengadaan. Jika supply chain tidak jelas, risiko firmware, suku cadang, dan status garansi ikut terbuka.
Nilai kemampuan integrasi multi-merek sejak tahap proposal
Sebagai distributor resmi Honeywell di Indonesia serta distributor resmi Hikvision, ZKTeco, SPC Indonesia, Morley IAS, FAAST, Notifier, CP Plus, Vacron, dan Mapesen, kami terbiasa menangani proyek yang memerlukan integrasi lintas principal. Uji yang sehat bukan “bisa terhubung atau tidak”, melainkan event apa yang saling memicu, siapa yang mengelola perubahan, dan dokumen teknik apa yang tersedia setelah commissioning.
Tanyakan siapa yang bertanggung jawab setelah hand-over
Vendor yang baik harus jelas soal PIC, cakupan kunjungan, dokumentasi, dan jalur eskalasi. Ini penting karena perubahan user, hak akses, penyesuaian program, atau pembaruan perangkat lunak akan terus terjadi, dan beban itu tidak seharusnya jatuh sepenuhnya ke tim gedung atau organisasi tenant. Mintalah matriks tanggung jawab tertulis, bukan janji lisan.
Pengalaman kami melihat pola vendor hilang setelah instalasi selesai
Di proyek evaluasi yang kami ambil alih, masalah paling sering bukan karena semua komponen rusak, melainkan karena riwayat perubahan tidak tercatat, dokumen teknik tidak utuh, dan struktur layanan tidak pernah benar-benar disiapkan. Dari sisi operasional, kondisi ini membuat aset milik gedung dan tenant jauh kurang aman.
Biaya sistem keamanan perlu dibaca sebagai biaya siklus hidup
Biaya awal hanya satu bagian. Keputusan yang sehat perlu membaca total biaya kepemilikan: instalasi, pengujian, lisensi bila relevan, penggantian komponen, dan kesiapan upgrade saat kebutuhan berkembang atau aturan di Indonesia berubah.
Komponen biaya awal yang biasanya muncul pada proyek
Biaya awal umumnya mencakup material, instalasi, integrasi, uji fungsi, commissioning, dan pelatihan. Proposal yang rinci di sisi hardware tetapi kabur di sisi pengujian, lisensi perangkat lunak, atau verifikasi teknik sering terlihat efisien di awal, padahal paparan operasionalnya lebih tinggi. Ini juga titik untuk mengecek apakah kontrol aman data ikut dibahas atau diabaikan.
Biaya lanjutan yang sering luput saat pengadaan
Setelah aktif, gedung tetap memerlukan kontrak pemeliharaan, review berkala, dan rencana penggantian setiap 5–7 tahun. Lingkungan lembap, debu, dan petir membuat performa sebagian komponen turun lebih cepat, sehingga program maintenance, simpan suku cadang, dan evaluasi teknologi perlu diatur sejak awal. Untuk platform yang terhubung ke jaringan, pastikan ada anggaran untuk update firewall dan audit berkala agar informasi aman.
Red flag saat penawaran terlihat rendah tetapi risiko operasional tinggi
Kalau proposal tidak menjelaskan integrasi, dokumentasi, struktur layanan, atau sumber barang, anggap itu sinyal awal. Penawaran yang sehat membantu mengelola konsekuensi jangka panjang, mencegah kesalahan ekspektasi, dan menunjukkan bagaimana program layanan akan diterapkan setelah handover. Tambahkan satu pertanyaan lagi: bagaimana vendor mencegah curi data, potensi kebocoran, atau akun yang mudah diretas?
Langkah realistis sebelum proyek sistem keamanan masuk pengadaan
Sebelum tender berjalan, siapkan peta area, tujuan tiap zona, titik kritis, dan kebutuhan integrasi dasar. Itu langkah minimum agar semua vendor membaca kebutuhan yang sama, paham konteks operasional, dan tidak menghabiskan waktu pada hal yang tidak terkait langsung dengan prioritas gedung.
Dokumen minimum yang sebaiknya sudah siap
Setidaknya siapkan denah terbaru, pembagian area publik dan terbatas, jam operasional, serta catatan insiden yang berulang. Dokumen ini membantu calon vendor memahami konteks, jenis ancaman, dan aset milik siapa yang harus diprioritaskan, termasuk data dan informasi apa yang perlu dijaga. Bila ada ruang server atau ruang komputer, minta juga peta hak akses dan masa simpan log.
Pertanyaan internal yang perlu disepakati oleh user, teknis, dan procurement
Sepakati area paling kritis, event yang wajib memicu respons, masa simpan log, dan dukungan purnajual minimum. Tanpa kesepakatan itu, proposal yang masuk akan tampak sama-sama benar, padahal kecocokan sistem, kesiapan security, dan kualitas layanan pascapasang bisa sangat berbeda. Pada tahap ini, standar aman informasi dan hak admin juga sebaiknya disetujui lintas fungsi.
Kapan perlu meminta audit lokasi dari vendor
Audit lokasi paling berguna setelah tujuan proyek jelas. Di fase ini, vendor dapat menerjemahkan kebutuhan ke rekomendasi teknik yang realistis: jalur kabel, titik kamera, pembagian zona, sampai dampak integrasi. Jika proyek Anda sudah bergerak ke tahap ini, MBS CCTV dapat menjadi mitra diskusi yang relevan.
Frequently Asked Questions
Berapa lama umur pakai sistem keamanan untuk gedung biasanya bertahan?
Umumnya, evaluasi dilakukan dalam rentang 5-7 tahun. Tidak semua komponen harus diganti sekaligus, tetapi review berkala penting agar performa tetap aman, terutama pada lokasi dengan kelembapan tinggi atau paparan petir.
Apakah semua gedung wajib mengintegrasikan CCTV, Access Control, dan alarm?
Tidak. Fasilitas kecil masih bisa berjalan dengan solusi terpisah. Integrasi menjadi penting saat zona banyak, pengguna banyak, dan konsekuensi insiden tinggi, karena operator memerlukan konteks yang lebih cepat untuk mengambil keputusan.
Bagaimana cara memastikan perangkat yang ditawarkan benar-benar resmi?
Minta status distributor resmi, dokumen garansi, dan penjelasan supply chain. Pada proyek institusional, keaslian komponen dan kesinambungan dukungan adalah bagian dari sistem aman, bukan pelengkap administratif.
Baca juga: Mengenal Security System dan Cara Memilih yang Tepat
MBS Team
Tim redaksi MBS CCTV yang berdedikasi menyajikan informasi terbaru seputar teknologi keamanan dan electronic security system.